Что нужно защищать
Перечислите почту, документы, бухгалтерию, клиентские данные и устройства. Для каждого пункта назначьте владельца и отметьте последствия потери. Инвентаризация помогает заметить забытый ноутбук или общую учётную запись.
Доступ по рабочей необходимости
- Личные рабочие учётные записи вместо общего пароля.
- Дополнительное подтверждение входа там, где поддерживается.
- Отдельные административные права, ограниченные нужными людьми.
- Снятие доступов после смены роли или ухода.
Обновления и копии
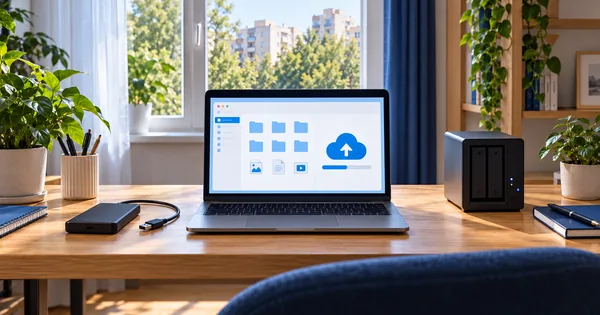
Проверяйте поддержку версий программ и планируйте обновления. Храните резерв отдельно от исходных данных и испытывайте восстановление. Синхронизированная общая папка не означает защищённую независимую копию.
Разделите рабочую и гостевую сеть. Не передавайте доступ к серверу или роутеру по общему чату. Условия обработки персональных данных уточняйте для своих процессов, а не по универсальной статье.
Кто действует при подозрении
Сотрудник должен знать, кому сообщить подозрительное письмо или необычный экран. Назначьте контакт и безопасный способ связи. Никто не должен стесняться сообщить ошибку: раннее сообщение помогает ограничить последствия.
Эти меры снижают отдельные риски, но не гарантируют абсолютную защиту или соответствие всем юридическим требованиям. Объём IT-помощи согласуется отдельно.