La angajare
- Creează un cont individual de lucru și acordă doar permisiunile necesare.
- Activează MFA disponibilă și stabilește o recuperare controlată de firmă.
- Înregistrează echipamentul, serviciile permise și responsabilul pentru acces.
La schimbarea rolului
Compară noile sarcini cu permisiunile vechi. Accesul suplimentar nu trebuie să păstreze pentru totdeauna drepturile rolului anterior. Pentru un prestator, stabilește durata accesului și lucrările permise.
Un cont administrativ comun îngreunează identificarea modificărilor. Unde este posibil, folosește conturi individuale și drepturi de administrare separate.
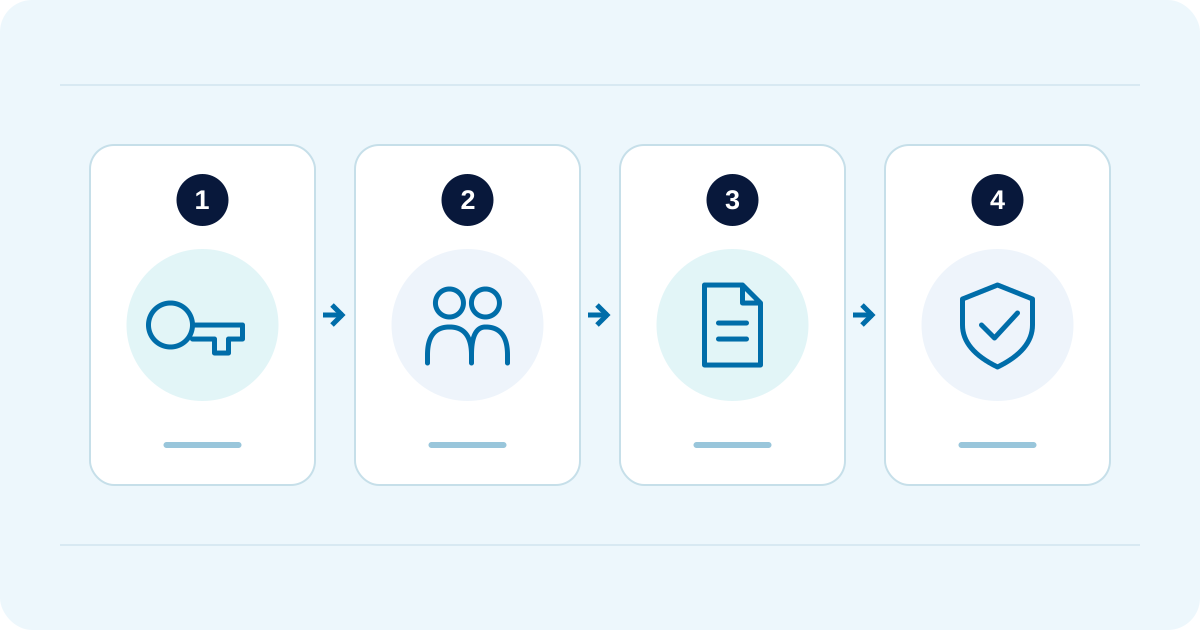
La plecare
- Stabilește momentul dezactivării cu conducerea și responsabilul de personal.
- Predă fișierele și proprietatea serviciilor printr-o metodă autorizată, respectând regulile firmei și confidențialitatea.
- Retrage accesul la email, cloud, conexiuni la distanță, aplicații și chei fizice.
- Închide sesiunile, revocă tokenurile și schimbă secretele comune cunoscute de angajat.
Verifică rezultatul
Notează acțiunile, excepțiile și responsabilul. Nu șterge datele de lucru înainte de predare și backup. Nu cere parolele personale pentru emailul privat al angajatului.
Reverifică accesul după schimbarea echipamentului sau a echipei. Lista reduce riscul conturilor uitate, dar nu înlocuiește regulile de personal și păstrare legală.